
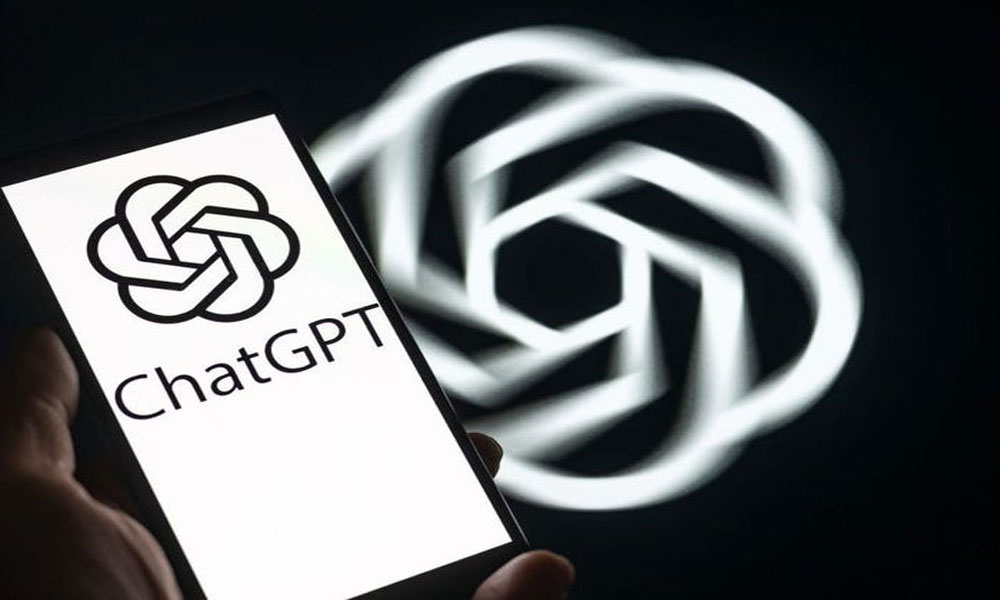
چیٹ جی پی ٹی صارفین کو نشانہ بنانے کے لیے نیا آن لائن فراڈ، جعلی لنکس سے خبردار
سائبر سیکیورٹی ماہرین نے چیٹ جی پی ٹی استعمال کرنے والے صارفین کو ایک نئے آن لائن فراڈ سے خبردار کیا ہے، جس میں سائبر مجرمان جعلی پیغامات اور لنکس کے ذریعے صارفین کو نقصان دہ سافٹ ویئر یعنی میلویئر انسٹال کرنے کی کوشش کر رہے ہیں۔ ماہرین کے مطابق یہ فراڈ صارفین کی توجہ حاصل کرنے کے لیے مصنوعی ذہانت اور معروف پلیٹ فارمز کے نام استعمال کر سکتا ہے۔
رپورٹس کے مطابق فراڈ میں صارفین کو ایسے پیغامات موصول ہوسکتے ہیں جو بظاہر کسی معتبر ذریعے یا چیٹ جی پی ٹی سے متعلق سروس کی جانب سے بھیجے گئے معلوم ہوتے ہیں۔ ان پیغامات میں صارف کو کسی لنک پر کلک کرنے، فائل ڈاؤن لوڈ کرنے یا کسی مخصوص ویب صفحے پر اپنی معلومات درج کرنے کے لیے کہا جاتا ہے۔
سائبر مجرمان کا مقصد صارف کو جلد بازی میں فیصلہ کرنے پر مجبور کرنا ہوتا ہے تاکہ وہ لنک کی حقیقت جانچنے کے بغیر اسے کھول دے۔ لنک کھولنے کے بعد صارف کو جعلی ویب سائٹ پر منتقل کیا جاسکتا ہے جہاں میلویئر ڈاؤن لوڈ کرنے یا حساس معلومات حاصل کرنے کی کوشش کی جاتی ہے۔
ماہرین نے خبردار کیا ہے کہ کسی بھی غیر متوقع پیغام، ای میل یا پاپ اپ میں موجود لنک پر کلک کرنے سے پہلے اس کے اصل پتے کو ضرور چیک کیا جائے۔ خاص طور پر ایسے پیغامات جن میں فوری کارروائی، اکاؤنٹ بند ہونے یا سیکیورٹی خطرے کا دعویٰ کیا گیا ہو، ان کے بارے میں اضافی احتیاط ضروری ہے۔
صارفین کو مشورہ دیا گیا ہے کہ چیٹ جی پی ٹی یا کسی بھی دوسری آن لائن سروس سے متعلق معلومات کے لیے صرف سرکاری ذرائع استعمال کریں۔ غیر معروف ویب سائٹس سے سافٹ ویئر یا فائلیں ڈاؤن لوڈ کرنے سے گریز کیا جائے اور اپنے کمپیوٹر یا موبائل فون میں سیکیورٹی سافٹ ویئر کو اپ ڈیٹ رکھا جائے۔
ماہرین کے مطابق میلویئر انسٹال ہونے کی صورت میں سائبر مجرمان ڈیوائس میں موجود فائلوں، پاس ورڈز یا دیگر حساس معلومات تک رسائی حاصل کرنے کی کوشش کرسکتے ہیں۔ بعض اقسام کا میلویئر پس منظر میں کام کرتے ہوئے صارف کی سرگرمیوں کی نگرانی بھی کرسکتا ہے۔
صارفین کو یہ بھی ہدایت کی گئی ہے کہ اپنے اہم اکاؤنٹس پر مضبوط اور منفرد پاس ورڈز استعمال کریں اور جہاں ممکن ہو دو مرحلہ جاتی تصدیق (Two-Factor Authentication) فعال رکھیں۔ کسی مشکوک لنک پر کلک ہوجانے کی صورت میں فوری طور پر ڈیوائس کو اسکین کرنا اور متعلقہ اکاؤنٹس کے پاس ورڈ تبدیل کرنا بھی احتیاطی اقدام ہوسکتا ہے۔
ماہرین کا کہنا ہے کہ مصنوعی ذہانت سے متعلق خدمات کی بڑھتی مقبولیت کے باعث ان کے نام کا استعمال کرکے کیے جانے والے فراڈ میں اضافہ ہوسکتا ہے، اس لیے صارفین کو کسی بھی پیغام کی ظاہری شکل کے بجائے اس کے اصل ماخذ اور لنک کی تصدیق کرنی چاہیے۔