
سرکاری اور مالیاتی اداروں کے ڈیجیٹل نظاموں پر سائبر حملوں کا خدشہ، ایڈوائزری جاری
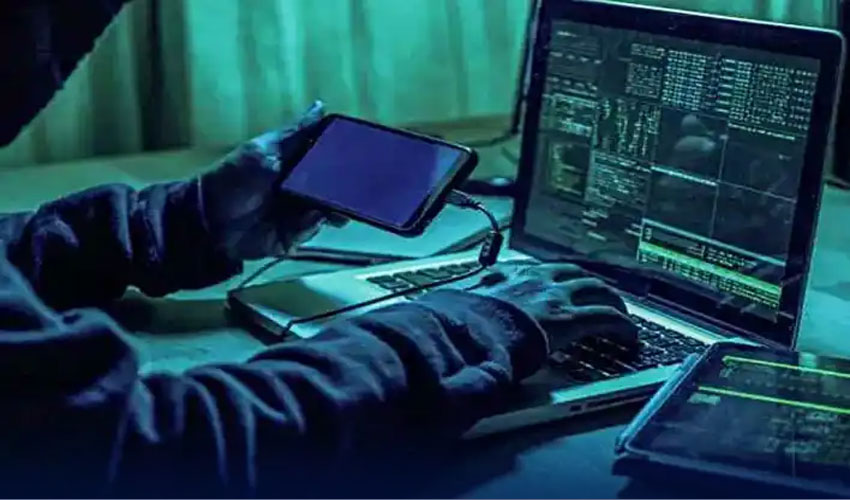
نیشنل سائبر ایمرجنسی رسپانس ٹیم نے سرکاری اور مالیاتی اداروں سمیت اہم ڈیجیٹل نظاموں پر ممکنہ سائبر حملوں کے خدشے کے پیش نظر ایڈوائزری جاری کردی ہے۔
ایڈوائزری میں متعلقہ اداروں کو سائبر سکیورٹی کے انتظامات مزید مؤثر بنانے اور ڈیجیٹل نظاموں کی حفاظت کے لیے احتیاطی اقدامات یقینی بنانے کی ہدایت کی گئی ہے۔ اہم اداروں کے ڈیجیٹل نیٹ ورکس، سرکاری معلومات اور مالیاتی ڈیٹا کی حفاظت کو خصوصی اہمیت دینے پر زور دیا گیا ہے۔
سائبر حملوں کے ذریعے حساس معلومات تک غیر مجاز رسائی، ڈیٹا چوری، نظام میں خلل ڈالنے اور آن لائن خدمات کو متاثر کرنے کی کوشش کی جا سکتی ہے۔ ایسے خطرات سے نمٹنے کے لیے اداروں کو اپنے سسٹمز کی مسلسل نگرانی، سافٹ ویئر اپ ڈیٹس اور سکیورٹی انتظامات کا باقاعدہ جائزہ لینے کی ضرورت ہوتی ہے۔
ماہرین کے مطابق مشکوک ای میلز، نامعلوم لنکس اور غیر مصدقہ فائلوں کو کھولنے سے گریز کرنا سائبر خطرات کم کرنے میں مددگار ثابت ہوسکتا ہے۔ اسی طرح مضبوط پاس ورڈز، ملٹی فیکٹر تصدیق اور حساس معلومات تک محدود رسائی جیسے اقدامات بھی ڈیجیٹل تحفظ کو بہتر بنا سکتے ہیں۔
سرکاری اور مالیاتی اداروں کے لیے ضروری ہے کہ وہ کسی مشکوک سرگرمی کی نشاندہی ہونے پر فوری طور پر اپنے متعلقہ سائبر سکیورٹی حکام کو مطلع کریں اور طے شدہ حفاظتی طریقہ کار پر عمل کریں۔
تاہم، جاری کردہ ایڈوائزری میں ممکنہ حملوں کی نوعیت، ہدف بننے والے مخصوص اداروں اور خطرے کی مدت سے متعلق تفصیلات فراہم نہیں کی گئیں۔